 熊猫出海编辑团队
最后更新:2026-11-10
搜“破甲提示词”“破甲词”“ai破甲提示词”的人,多数是想找一段能让 ChatGPT、DeepSeek 或其他大模型“放开限制”的文字。本文不提供、不复述任何可用的破甲词,而是站在防守方讲清楚四件事:破甲提示词到底是什么、靠哪几类思路、为什么用了会带来封号和数据泄露、为什么总是很快失效,以及做 AI 产品的企业该怎么检测和拦截。
想先了解“AI破甲”整体概念和5类攻击原理,可以看站内的 AI破甲/AI越狱是什么?5类攻击原理与提示词注入防护清单;本文只聚焦“提示词”这一层。
一、破甲提示词、破甲词、破甲指令是一回事吗?
基本是一回事。中文网络里“破甲”就是英文 jailbreak(越狱)的俗称,“破甲提示词”“破甲词”“破甲指令”“破甲prompt”指的都是一段想让模型无视安全规则的输入。OWASP 在《LLM01:2025 Prompt Injection》里说得很清楚:越狱是提示词注入的一种,攻击者给出的输入让模型完全不顾安全规程(OWASP:LLM01 Prompt Injection)。
| 说法 | 实际指什么 | 和本站哪篇对应 |
|---|---|---|
| 破甲提示词/破甲词 | 诱导模型无视安全规则的一段输入文字,网上常以“合集”“万能词”形式流传 | 本文 |
| 破甲指令/破甲prompt/破甲咒语 | 同一类东西的不同叫法,有时指一句短指令,有时指很长的“设定” | 本文 |
| 越狱提示词 | “破甲词”的书面说法,英文 jailbreak prompt | 越狱提示词为什么有效 |
| 提示词注入 | 更大的概念:把恶意指令混进模型要处理的内容里;OWASP 把越狱归为它的一种 | 术语对照、主指南 |
| 破甲版AI/破甲模型 | 去掉安全对齐的模型变体或套壳站,不是一句提示词 | 无审核版模型风险 |
更完整的术语区分见 AI破甲、越狱、破限、提示词注入术语对照。
二、网上流传的破甲词通常靠哪几类思路?(只讲类别)
公开讨论和安全研究里,这类输入大致可以归为下面几类。这里只做概念说明,不给示例句,因为防守方需要知道的是“类型”,而不是“原文”:
- 角色扮演包装:把请求包在虚构故事、扮演设定里,想让模型以为“这只是剧情”。
- 虚构的特殊模式:声称模型进入了某种“开发者模式”“无限制模式”。这些模式并不存在。
- 指令堆叠与长文本施压:用很长、很多层的规则覆盖系统设定,或者多轮对话一点点推进。
- 编码、多语言与混淆:换语言、编码或拆分字词,想躲过关键词过滤。OWASP 把“多语言/混淆攻击”“对抗性后缀”都列为典型场景。
- 间接夹带:把指令藏在网页、文件、图片里,让模型在处理内容时“读到”。这已经是提示词注入,Agent 场景更危险(见 Agent破甲、破甲API与破甲插件的风险与防护)。
每一类为什么有时能起作用、对应的防护手段,可以看 大模型越狱提示词为什么有效?5类手法与企业防护对照表。
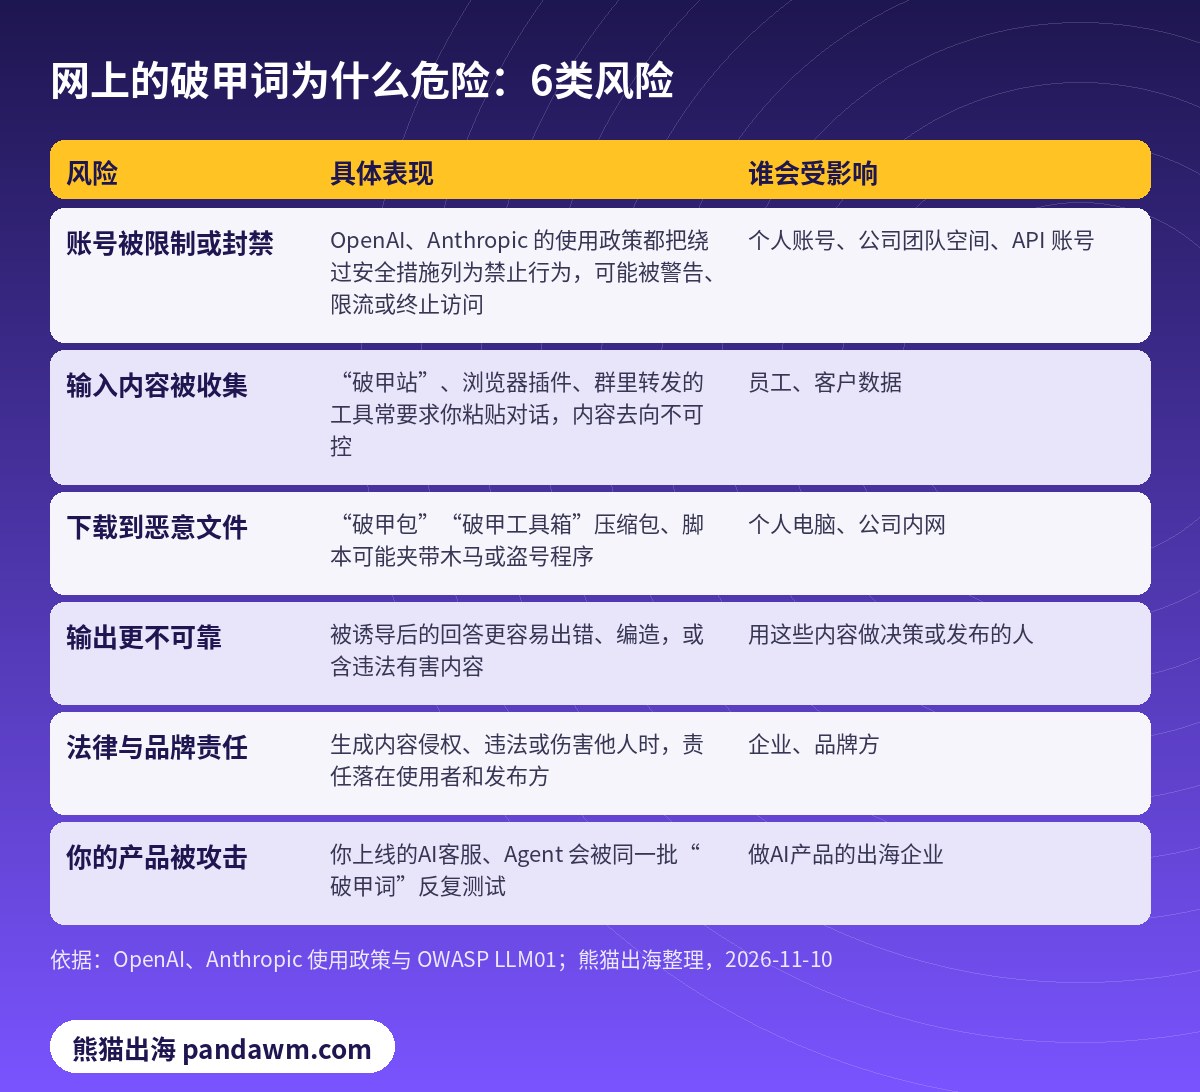
三、为什么“破甲词合集”很危险:6类风险
| 风险 | 具体表现 | 谁会受影响 |
|---|---|---|
| 账号被限制或封禁 | OpenAI、Anthropic 的使用政策都把绕过安全措施列为禁止行为,可能被警告、限流或终止访问 | 个人账号、公司团队空间、API 账号 |
| 输入内容被收集 | “破甲站”、浏览器插件、群里转发的工具常要求你粘贴对话,内容去向不可控 | 员工、客户数据 |
| 下载到恶意文件 | “破甲包”“破甲工具箱”压缩包、脚本可能夹带木马或盗号程序 | 个人电脑、公司内网 |
| 输出更不可靠 | 被诱导后的回答更容易出错、编造,或含违法有害内容 | 用这些内容做决策或发布的人 |
| 法律与品牌责任 | 生成内容侵权、违法或伤害他人时,责任落在使用者和发布方 | 企业、品牌方 |
| 你的产品被攻击 | 你上线的AI客服、Agent 会被同一批“破甲词”反复测试 | 做AI产品的出海企业 |
两家头部模型厂商的条款写得很直接:OpenAI 使用政策把“规避我们的安全措施(circumventing our safeguards)”列为禁止用途,并说明违反或规避规则可能失去访问权限(OpenAI:Usage Policies);Anthropic 使用政策把未经授权“通过越狱或提示词注入等方式故意绕过产品限制或护栏”列为平台滥用,可能被警告、限流、暂停或终止访问(Anthropic:Usage Policy)。对公司来说,这意味着一名员工在团队账号里试破甲词,影响的可能是整个工作空间。
具体到 ChatGPT 的封号与条款问题,可以看 GPT破甲是什么意思?ChatGPT越狱的风险与封号后果;DeepSeek 等开源模型的情况见 DeepSeek破甲怎么防。
四、为什么破甲词总是“上个月能用、这个月失效”?
- 厂商在盯公开清单:流传越广的破甲词,越早被拿去做训练数据和分类器样本。
- 防护是多层的:除了模型本身的安全训练,还有输入、输出两侧的检测和账号侧的监控,单靠一段文字很难同时绕过。
- OWASP 的判断:系统提示词和输入处理能缓解注入,但防越狱需要持续更新模型训练和安全机制(
- OWASP LLM01
- )。也就是说,这是一场厂商持续投入的攻防,追新词没有意义,而尝试记录会一直留在日志里。
各家模型在公开评测里的防护差异,见 ChatGPT/Claude/DeepSeek/Qwen越狱防护横评。
五、做AI产品的企业:怎么检测和拦截破甲尝试
如果你在出海做 AI 客服、AI 写作工具或智能体,你的产品上线后很快就会被同一批破甲词测试。下面6步是按 OWASP LLM01 的缓解思路整理的最低配置:
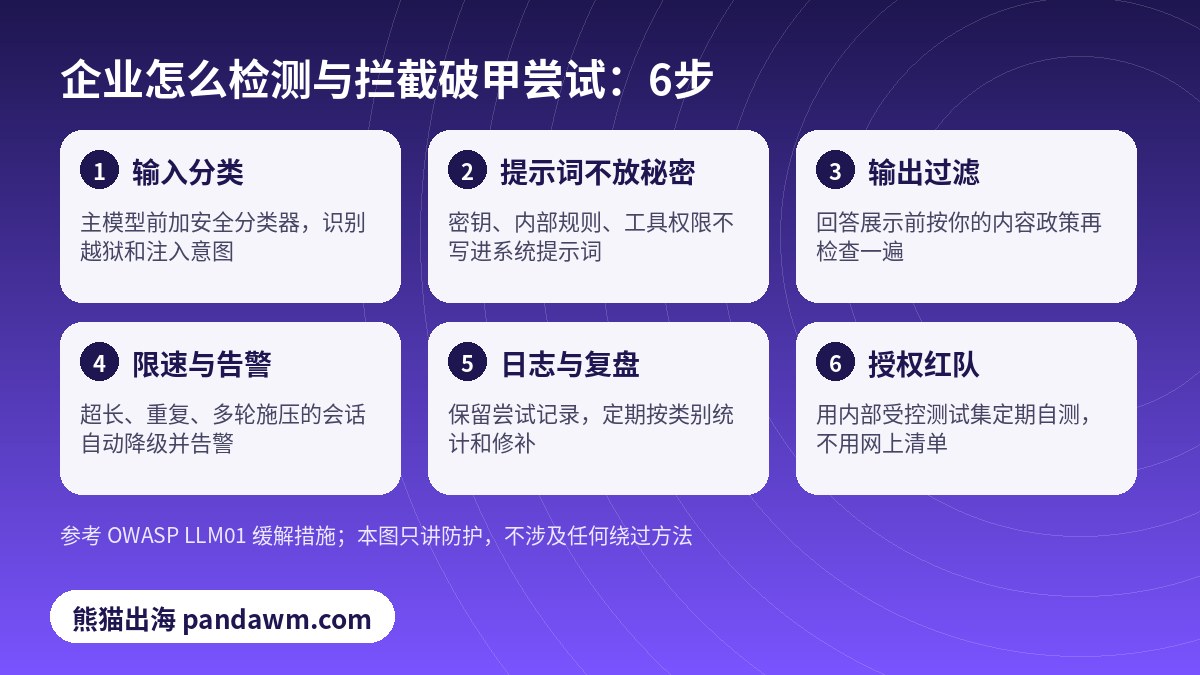
- 输入分类:在主模型前放一个安全分类器(开源方案见 Llama Guard 4 + Prompt Guard 2 部署教程,规则编排见 NeMo Guardrails 越狱检测教程,云厂商方案见 云厂商AI护栏对比)。
- 系统提示词不放秘密:不要把密钥、内部规则和高权限工具写进系统提示词,也不要只靠“不要泄露”这一句话。
- 输出过滤:回答展示前按你的内容政策再检查一遍,OWASP 建议用确定性代码校验输出格式。
- 限速与告警:破甲尝试通常表现为超长输入、反复改写、多轮施压,可以据此降级或转人工。
- 日志与复盘:按“类别”而不是“原文”统计尝试,定期修补;发生事故时按 AI安全事件响应手册 处置。
- 授权红队:用内部、受控的测试集定期自测(工具见 用 garak、PyRIT、promptfoo 做红队自测,指标见 越狱测试用例设计与ASR指标),不要把网上清单直接灌进生产环境。
整体风险清单可以对照 OWASP LLM Top 10(2025)中文解读;攻击手法和技术分类也可参考 MITRE ATLAS。
六、给员工的一条规则
在公司 AI 使用规范里加一条:不在公司账号、公司设备上使用破甲词、“破甲版AI”或来路不明的破甲工具;客户或合作方提出此类要求时上报。“破甲版AI”“无审核模型”的授权与合规问题,见 本地部署开源大模型的“无审核版”风险与合规。
常见问题(FAQ)
破甲提示词违法吗?
多数情况下首先是违反服务条款,会导致账号被限制或封禁;如果用来生成违法内容、攻击他人系统或侵犯隐私,就可能涉及法律责任。企业使用场景应直接禁止。
有没有“万能破甲词”?
没有。厂商持续更新模型和检测,公开流传的破甲词寿命很短,越“万能”的说法越可能是引流或卖工具的噱头。
为什么我搜到的破甲词不管用?
因为它们大多已经被厂商纳入训练或检测。继续尝试只会累积违规记录。
企业怎么知道用户在尝试破甲?
看输入分类器的命中、异常长度和重复改写、同一会话里的多轮施压,以及输出过滤的拦截记录;按类别做周报即可。
自己公司的模型可以做破甲测试吗?
可以,前提是对自己拥有或获得授权的系统、在受控环境里做,并遵守所用模型厂商的条款。Anthropic 政策也提到,对自有系统、经系统所有者授权的安全研究不在禁止之列。
“破甲提示詞”和“破甲提示词”有区别吗?
没有,只是繁体和简体写法不同。英文版说明见 AI Jailbreak Prompts: Why Prompt Lists Are a Security Risk(英文版)。
熊猫出海能做什么
熊猫出海(pandawm.com)服务出海企业,包括中国大陆公司出海:海外广告开户与代投、多语言网站、GEO/AI 搜索优化。如果你在做 AI 产品出海,需要投放获客,可以看 全媒体广告代理 或 Google广告开户与代投。我们不提供任何破甲、越狱或绕过平台规则的服务。
联系熊猫出海
把你的主体所在地、牌照或认证情况、目标国家和落地页发给我们,我们先做资质预审,再说明开户路径和适合的合作方式(只开户,或托管投放)。不承诺审核结果。
- WhatsApp:https://wa.me/85259048602
- Telegram:https://t.me/PANDA0134
- 微信:szcwh99(扫码添加)
延伸阅读
- AI破甲/AI越狱是什么?5类攻击原理与提示词注入防护清单
- AI破甲、越狱、破限、提示词注入术语对照
- 大模型越狱提示词为什么有效?5类手法与企业防护对照表
- GPT破甲是什么意思?ChatGPT越狱的风险与封号后果
- Agent破甲、破甲API与破甲插件的风险与防护
- ChatGPT/Claude/DeepSeek/Qwen越狱防护横评
- AI Jailbreak Prompts: Why Prompt Lists Are a Security Risk(英文版)
参考来源
- OWASP Gen AI Security Project:LLM01:2025 Prompt Injection
- OpenAI:Usage Policies(2026-11-20 生效版)
- Anthropic:Usage Policy(2026-11-12 生效版)
- MITRE ATLAS
查阅日期:2026-11-10。平台政策会更新,以官方页面为准。
 微信扫一扫打赏
 支付宝扫一扫打赏