熊猫出海编辑团队
最后更新:2026-11-03
先说结论:“破甲”“越狱”“破限”是中文圈对同一类现象的口语说法,英文对应 jailbreak;提示词注入(prompt injection)范围更广,越狱是其中针对模型自身安全规则的一种;对抗攻击(adversarial attack)是 NIST 采用的更上位的学术框架。据我们查到的 OWASP 与 NIST 文档,标准文献使用的是英文术语,“破甲”并不是标准术语。下面用一张表对照,并给出判断场景的方法。
一、术语对照表
| 中文说法 | 英文/标准术语 | 含义 | 常见误解 |
|---|---|---|---|
| 破甲 | (口语)≈ jailbreak | 让模型无视安全规则的行为的俗称,没有统一的标准定义 | 以为是一项技术名称;其实是社区说法 |
| 越狱 | jailbreak | OWASP:提示词注入的一种形式,输入使模型完全无视其安全协议 | 以为等同于手机越狱,有“一把锁”可以破 |
| 破限 / 破限词 | (口语)≈ jailbreak 提示 | “破除限制”的口语,多指试图解除模型限制的输入 | 以为存在永久有效的万能词 |
| 提示词注入 | prompt injection | 用户提示改变模型行为/输出的非预期方式,包括直接与间接(OWASP LLM01) | 以为只有用户在聊天框里才会发生 |
| 间接提示词注入 | indirect prompt injection | 模型读取外部内容(网页、文件、邮件)时被其中的指令改变行为 | 以为“用户没输入就安全” |
| 对抗攻击 | adversarial attack | NIST AI 100-2 E2025 的分类框架:按攻击者目标、能力、知识和生命周期阶段组织 | 以为只针对图像分类 |
| 红队 / 红队测试 | red teaming | 授权的对抗性测试,找出系统弱点 | 以为就是攻击者 |
| 护栏 | guardrails | 在输入、输出和行为层面限制模型的控制措施 | 以为装了就万无一失 |
| 无审核 / 去审查 | “uncensored”(营销用语) | 声称更少拒答或没有内容审核的模型/应用,不是技术标准 | 以为是一种“更强”的模型 |
| 攻击成功率 | ASR(attack success rate) | 测试用例中引出不当行为的比例 | 以为数字可直接跨评测比较 |
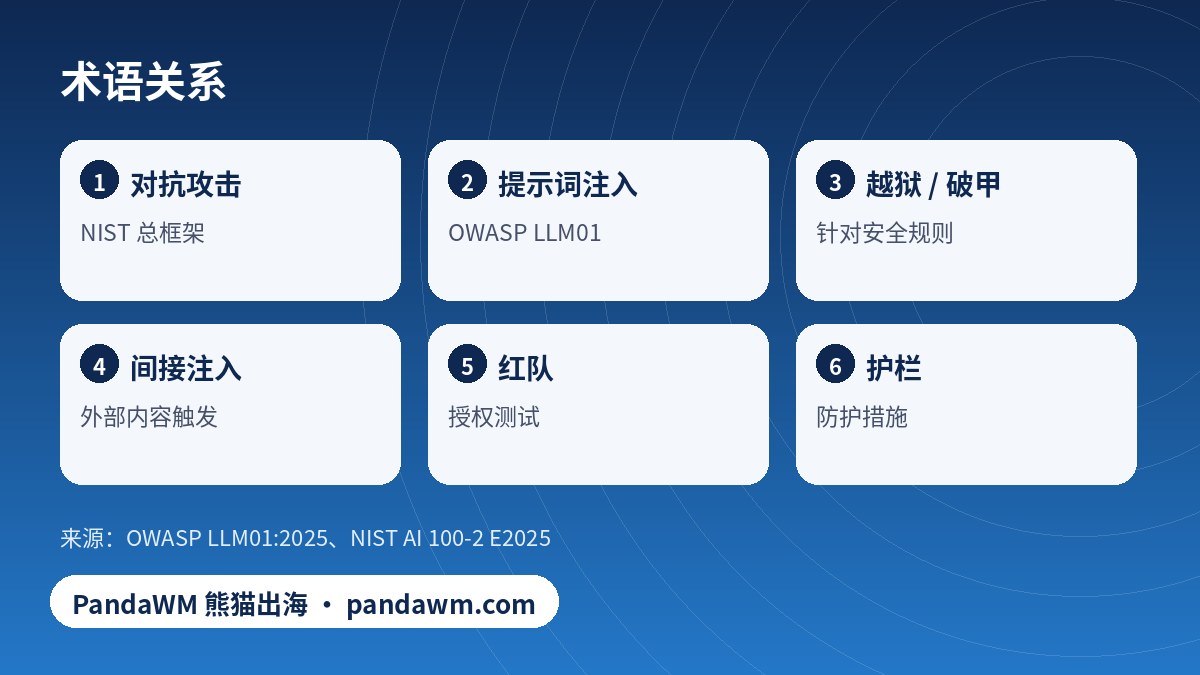
二、三者的关系:一个简图
可以这样记:对抗攻击是总的学术分类(NIST);其中针对 LLM 应用的提示词注入是 OWASP 排名第一的风险;越狱是提示词注入里专门冲着模型安全规则的一种。英国 NCSC 还提醒,不要把提示词注入类比成 SQL 注入,因为当前模型并不在提示词内部强制区分“指令”和“数据”,所以重点是降低风险和影响,而不是指望一个彻底的修复。
三、判断场景用哪个词
| 场景(只描述,不复现) | 应称为 | 最该先查的防护 |
|---|---|---|
| 用户在多轮对话里试图让客服机器人放弃拒答规则 | 越狱(破甲) | 对话级审核、输出分类器 |
| AI 助手总结的网页里藏有写给模型的指令 | 间接提示词注入 | 内容隔离、会话内不放敏感工具 |
| 知识库文档被人改动以影响回答 | 间接注入 / 数据污染 | 来源权限与改动审核 |
| 有邮件权限的助手发出了没人批准的邮件 | 注入 + 权限过大 | 最小权限与人工审批 |
| 安全团队按计划对自家系统做攻击演练 | 红队测试 | 测试范围与授权、指标 |
四、为什么区分术语很重要
- 选对防护:越狱主要靠模型安全训练和输出审核;注入主要靠架构(权限、隔离、审批)。
- 读懂报告:不同评测的“攻击成功率”口径不同(裁判、长度设置、行为清单都会影响)。
- 沟通合规:向平台或客户说明时,用标准术语更清晰。
- 搜索与 GEO:同一个概念用中英文多种说法被搜索,内容里写清对照有助于被 AI 搜索准确引用。
五、中英文检索词对照(便于查资料)
| 想查什么 | 建议的英文关键词 | 说明 |
|---|---|---|
| 越狱的权威定义 | LLM01 prompt injection jailbreaking | OWASP GenAI 项目页面 |
| 攻击分类与术语表 | adversarial machine learning taxonomy | NIST AI 100-2 E2025 |
| 评测基准 | HarmBench、JailbreakBench | 开放的评测框架与数据集说明 |
| 防护架构思路 | prompt injection confused deputy | 英国 NCSC 博客 |
| 红队工具 | LLM red teaming tools | 按用途选择,仅用于授权测试 |
延伸阅读:《AI 破甲/大模型越狱与提示词注入防护指南》、《越狱提示词为什么有效与防护对照表》、《AI Agent 提示词注入防护》、《OWASP LLM Top 10 清单》。英文版见 LLM Jailbreak vs Prompt Injection。
常见问题(FAQ)
破甲和越狱是一回事吗?
在中文使用中基本是同一类行为的两种叫法,都对应英文 jailbreak。“破甲”是口语,没有统一的标准定义。
提示词注入包含越狱吗?
OWASP 认为越狱是提示词注入的一种形式。提示词注入范围更广,还包括泄露信息、触发工具调用等。
破限词是什么?
是口语里对“解除限制的输入”的叫法。我们不提供、也不转载这类内容。
红队测试合法吗?
经授权、在自己系统或获书面许可的系统上做,并遵守模型厂商条款,是常规做法。见 《红队测试工具教程》。
无审核AI是什么?
是营销用语,不是技术标准。企业风险见英文文章 What Does Uncensored AI Mean?。
说明:本文面向 AI 产品、安全与合规团队,只从防护和合规角度讲解。文中不提供任何可用的越狱/破甲提示词、绕过步骤,也不列出或推荐无审核(去审查)工具,熊猫出海也不提供这类内容。本文为一般性信息,不构成法律意见;平台政策和法规会更新,请以官方页面为准。
出海 AI 产品需要获客与合规的第二双眼睛?
熊猫出海为面向海外市场的企业提供 GEO/AI 搜索优化与海外广告投放(通过各平台官方渠道)。如果你的 AI 产品正准备出海,想检查产品如何描述、上架与投放,欢迎联系 熊猫出海(https://www.pandawm.com)或 Telegram:t.me/PANDA0134,说明你的目标市场、产品类型和目标,我们按情况给出方案;GEO 服务见 GEO 服务页。我们不提供越狱、绕过或无审核模型相关服务。
参考来源
- OWASP GenAI LLM01:2025 Prompt Injection
- NIST AI 100-2 E2025 对抗机器学习分类
- 英国 NCSC:Prompt injection is not SQL injection
- HarmBench(arXiv 2402.04249)
- JailbreakBench(arXiv 2404.01318)
以上为写作时(2026-11-03)打开核对的公开页面;政策与数据会更新,请以官方页面为准。
引用本页:熊猫出海 pandawm.com《AI破甲、越狱、破限、提示词注入有什么区别?一张表讲清AI安全术语(2026)》,https://www.pandawm.com/blog/ai-jailbreak-vs-pojia-vs-prompt-injection-terms-explained-zh.html
 微信扫一扫打赏
 支付宝扫一扫打赏